La fin des cookies tiers n’a pas eu lieu. Google l’avait promise pour Chrome, l’a repoussée plusieurs fois, puis y a renoncé en juillet 2024 ; en avril 2025, il a confirmé que Chrome les garde. Pour vos publicités Facebook, cette nouvelle ne change donc rien.
Le vrai problème est ailleurs, et il est plus ancien. Safari et Firefox bloquent déjà les cookies tiers, l’iPhone demande la permission avant tout suivi, la loi exige l’accord de vos visiteurs, et les bloqueurs de publicité coupent le pixel. Résultat : Meta voit moins de ventes que vous n’en faites, et règle vos campagnes sur des données incomplètes.
Voici où en sont les choses fin 2026, ce que fait vraiment le pixel Meta, et la parade que je conseille à toute boutique qui achète de la publicité sur Facebook ou Instagram : l’API Conversions, qui s’active en quelques clics sur Shopify comme sur WooCommerce.
Oui. Dans Chrome, les cookies tiers restent : Google a abandonné leur suppression, et chaque internaute choisit de les garder ou de les bloquer dans les paramètres de son navigateur. Seule la navigation privée les bloque par défaut.
Le feuilleton a duré près de six ans. En janvier 2020, Google annonce vouloir supprimer les cookies tiers de Chrome dans un délai de deux ans. En juin 2021, l’échéance glisse à fin 2023, puis plus loin encore. En juillet 2024, volte-face : plutôt que de les supprimer, Chrome laissera l’internaute choisir.
En avril 2025, Google recule encore : il n’affichera même pas de fenêtre pour demander ce choix, et Chrome garde son fonctionnement actuel. Le 17 octobre 2025, il retire enfin la plupart des technologies de sa Privacy Sandbox, ces outils censés remplacer les cookies tiers pour cibler et mesurer la publicité : Topics, Protected Audience, Attribution Reporting.
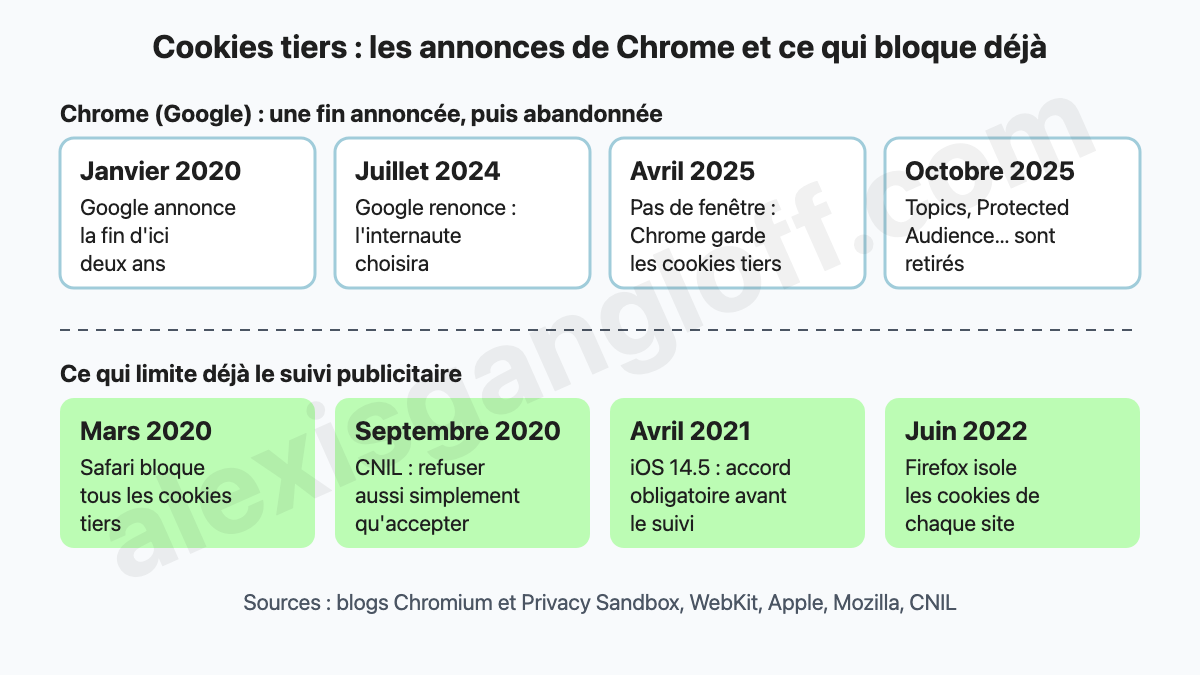
Un article qui vous annonce encore la fin des cookies tiers « en 2025 » est donc périmé. Google a publié chaque étape sur le blog de la Privacy Sandbox, jusqu’à sa décision d’avril 2025 de garder les cookies tiers dans Chrome. Regardez plutôt la ligne du bas du schéma : pendant que Chrome hésitait, les autres navigateurs, Apple et la CNIL avançaient.
Oui, mais pas d’abord. Un cookie tiers appartient à un autre site que celui que vous visitez ; un cookie interne appartient au site lui-même. Le pixel Meta se sert des deux, et l’aide de Meta précise que c’est son réglage par défaut.
Son identifiant principal est un cookie interne, nommé _fbp, déposé sur le domaine de votre boutique et conservé 90 jours selon la politique de cookies de Meta. Quand quelqu’un arrive par une de vos publicités, l’adresse porte un identifiant de clic, le fbclid, que le pixel range dans un second cookie interne, _fbc.
Le pixel Meta repose d’abord sur un cookie déposé sur votre propre domaine : la suppression des cookies tiers dans Chrome ne l’aurait pas privé de son identifiant principal.
Meta l’écrit d’ailleurs dans son aide : les cookies internes sont mieux acceptés par les navigateurs et conservés plus longtemps que les cookies tiers. Les vraies fragilités du pixel viennent des limites posées à ces cookies internes, aux applications mobiles et au consentement, détaillées ci-dessous.
Cookies tiers bloqués, iPhone et bloqueurs de publicité
Trois freins techniques réduisent déjà ce que voit votre pixel, quelle que soit la décision de Google. Un quatrième tient à la loi, et je le traite dans la section suivante.
Safari et Firefox, depuis des années
Safari bloque tous les cookies tiers par défaut depuis mars 2020, sans exception. Firefox, lui, range depuis juin 2022 les cookies de chaque site dans un compartiment séparé, pour tous ses utilisateurs sur ordinateur : un cookie ne peut plus suivre l’internaute d’un site à l’autre.
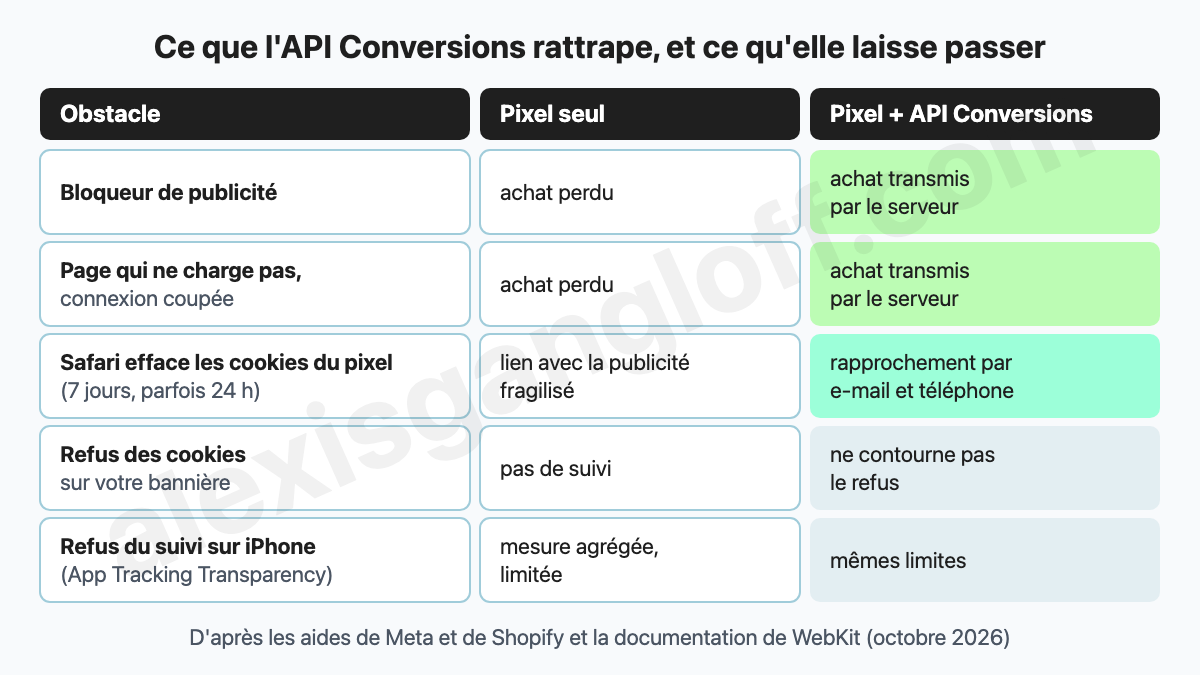
Safari va plus loin, et c’est ce qui touche le pixel. Il efface les cookies créés par un script, comme _fbp, après sept jours sans interaction avec votre site. Et quand le visiteur arrive par un lien qui porte un identifiant de clic, comme le fbclid de vos publicités, il peut ramener leur durée de vie à 24 heures.
Prenez un client qui clique sur votre publicité un lundi, depuis Facebook ouvert dans Safari sur son Mac. Il réfléchit, puis revient le jeudi en tapant directement l’adresse de votre boutique, et achète. Le cookie posé le lundi a pu disparaître entre-temps : Meta ne relie plus la vente à la publicité.
Sur iPhone, l’App Tracking Transparency
Depuis iOS 14.5, sorti en avril 2021, une application doit demander la permission avant de suivre son utilisateur à travers les applications et les sites d’autres entreprises. Facebook et Instagram n’y échappent pas : relier un achat sur votre boutique au compte de l’acheteur pour mesurer une publicité, c’est exactement ce qu’Apple appelle du suivi.
Pour les achats de ces utilisateurs d’iPhone, Meta passe par son protocole de mesure agrégée des évènements, qui ne fournit que des mesures limitées. Meta est en train de le simplifier : à mesure que la mise à jour arrive sur les comptes, plus besoin de classer huit évènements par domaine, ni de vérifier votre domaine pour configurer vos évènements. Méfiez-vous des tutoriels qui vous le demandent encore.
Les bloqueurs de publicité
Une extension de blocage de publicité peut empêcher le script du pixel de se charger. Shopify l’écrit noir sur blanc dans son aide : un bloqueur peut empêcher le pixel Meta de partager des données. La commande a bien lieu, vous encaissez, mais Meta ne la voit pas.
Faut-il un consentement RGPD pour le pixel Facebook ?
Oui. Le pixel dépose et lit des cookies de publicité personnalisée : en France, il lui faut l’accord préalable du visiteur. La règle vient de l’article 82 de la loi Informatique et Libertés, qui transpose la directive européenne ePrivacy, et la CNIL l’a précisée dans ses lignes directrices du 17 septembre 2020.
Le point qui fâche : votre bannière doit permettre d’accepter ou de refuser les cookies avec la même simplicité. Un gros bouton « Tout accepter » et un refus caché derrière « Paramétrer », c’est précisément ce que la CNIL sanctionne. Facebook en a fait les frais fin 2021 : 60 millions d’euros d’amende, parce que refuser ses cookies était plus compliqué que les accepter.
Conséquence pour vos publicités : chaque visiteur qui clique sur « Refuser » doit disparaître du pixel. C’est la loi, et c’est une part de l’écart entre vos ventes et ce que Meta affiche. Sur Shopify, la bannière de cookies se règle dans Paramètres, puis Confidentialité des clients.
Shopify prévient toutefois que les pixels ajoutés à la main, ou par certaines applications, peuvent demander un réglage en plus pour respecter ce choix : vérifiez-le pour votre pixel Meta. Les e-mails de relance ont leurs propres règles de consentement, détaillées dans l’article sur comment faire baisser le taux d’abandon de panier.
Comment installer l’API Conversions de Meta sur Shopify ou WooCommerce
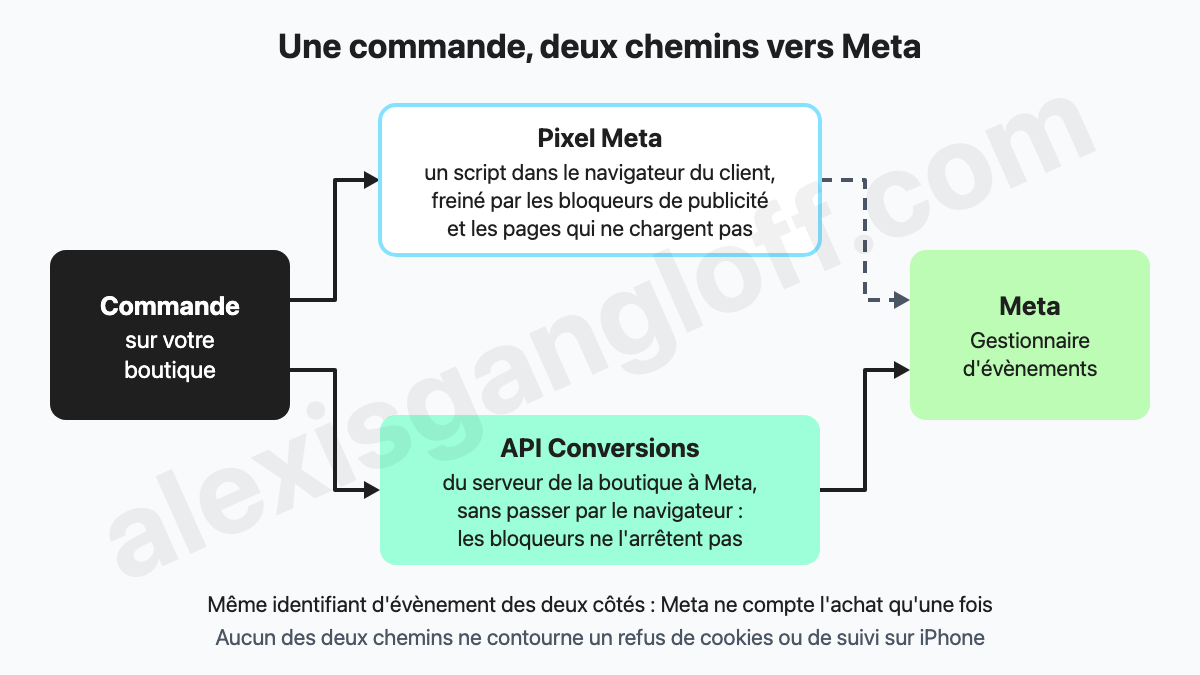
L’API Conversions envoie vos évènements, à commencer par l’achat, directement du serveur de votre boutique à Meta, sans passer par le navigateur du client. Sur Shopify, WooCommerce, Wix ou BigCommerce, Meta indique qu’elle se configure gratuitement, en quelques clics.
Sur Shopify, tout se règle dans l’application Facebook et Instagram de Meta, qui propose trois niveaux de partage des données : Standard (le pixel seul), Amélioré et Maximum (le pixel plus l’API Conversions). Le chemin, depuis votre interface d’administration :
- Canaux de vente, puis Facebook et Instagram ;
- Paramètres, puis Paramètres de partage des données ;
- activez le partage des données client ;
- choisissez Amélioré ou Maximum, et connectez votre pixel s’il ne l’est pas encore.
Shopify précise que l’achat part alors de ses serveurs vers ceux de Facebook, et qu’un bloqueur de publicité du navigateur ne peut pas l’arrêter. En contrepartie, ces deux niveaux transmettent le nom, la localisation, l’adresse e-mail et le téléphone de vos clients pour les retrouver chez Meta : votre politique de confidentialité doit le dire.
Je ne vois pas de raison de rester sur Standard si vous payez des publicités sur Facebook ou Instagram : c’est le niveau le plus exposé aux bloqueurs, et le changement ne vous coûte rien.
Sur WooCommerce, installez l’extension officielle Meta for WooCommerce, éditée par Facebook, puis ouvrez Marketing, puis Facebook, pour connecter votre compte Meta. L’extension installe le pixel, envoie votre catalogue, et transmet aussi vos évènements par l’API Conversions, sans réglage supplémentaire d’après sa documentation. Gardez-la à jour : Meta le recommande pour toutes les intégrations de partenaires.
Pour vérifier le branchement, ou pour passer par un autre partenaire, Meta donne un chemin commun : dans le Gestionnaire d’évènements, onglet Sources de données, cliquez sur Paramètres, puis sur Choisir un partenaire, et suivez les instructions.
Votre site n’est sur aucune de ces plateformes ? Meta propose une version dite « activée par Meta », gratuite, qui s’ajoute à votre pixel en un clic depuis le Gestionnaire d’évènements. L’intégration directe par un développeur reste possible, mais Meta compte deux à quatre semaines pour une nouvelle intégration.
Mon conseil pour une petite boutique : prenez l’intégration de votre plateforme, et n’allez pas plus loin tant qu’elle fait son travail. Un suivi côté serveur fait sur mesure se justifie quand vous avez un développeur sous la main et un besoin que l’intégration ne couvre pas.
Garder le pixel Meta en plus de l’API Conversions
Gardez les deux : Meta recommande de faire tourner l’API Conversions à côté du pixel. Le pixel voit ce qui se passe dans le navigateur, l’API sécurise ce qui doit absolument arriver, à commencer par l’achat.
Le risque, c’est de compter deux fois la même vente. Meta élimine le doublon quand le pixel et le serveur envoient le même nom d’évènement et le même identifiant d’évènement, à moins de 48 heures d’écart. La version activée par Meta s’en charge seule ; une intégration maison doit transmettre cet identifiant.
Reste une limite, et Meta la pose lui-même dans son aide, en citant l’App Tracking Transparency d’iOS et la directive ePrivacy :
« l’API Conversions n’est pas un moyen de contourner les politiques relatives au partage des données »
Un visiteur qui refuse vos cookies, un utilisateur d’iPhone qui refuse le suivi : ne comptez pas sur l’API Conversions pour les récupérer. Elle rattrape les achats que le navigateur perd en route (bloqueur, page qui ne charge pas, connexion qui coupe) et aide Meta à rapprocher chaque achat d’un compte grâce aux informations client transmises.
Vérifier que vos ventes Facebook remontent bien
Avant de juger une campagne, vérifiez ce que Meta reçoit vraiment. Trois contrôles suffisent, et aucun ne demande de développeur :
- comparez, sur les sept derniers jours, les achats reçus dans le Gestionnaire d’évènements de Meta et les commandes de votre interface d’administration ;
- effacez les cookies de votre boutique dans Chrome, refusez la bannière, et regardez avec Meta Ads Data Advisor, l’extension gratuite de Meta pour Chrome et Edge (l’ancien Meta Pixel Helper), si le pixel se déclenche quand même ;
- sur Shopify, vérifiez que le partage des données est réglé sur Amélioré ou Maximum ; sur WooCommerce, que l’extension Meta for WooCommerce est connectée et à jour.
Un exemple : 100 commandes dans votre boutique sur une semaine, 72 achats reçus par Meta. Une partie de l’écart vient des refus de cookies, et c’est normal. Mais si l’écart se creuse d’un mois sur l’autre, ou s’il ne bouge pas après l’activation de l’API Conversions, quelque chose coince dans votre configuration.
Si vous ne savez pas par où commencer, c’est typiquement un sujet à traiter en consulting e-commerce : une séance sur ce point précis, et un plan d’action à appliquer à la sortie. Et si vous lancez votre première publicité, réglez ce suivi avant de créer votre campagne Facebook Ads.
La fin des cookies tiers dans Chrome n’est plus au programme, et elle n’a jamais été votre principal souci. Celui-là, c’est le suivi de vos ventes, et il se règle depuis l’administration de votre boutique, sans développeur.
Questions fréquentes
Aucune suppression n’est prévue. Google a renoncé en juillet 2024 à retirer les cookies tiers de Chrome, puis a confirmé en avril 2025 qu’il n’afficherait même pas de fenêtre pour demander un choix. Chaque internaute peut les bloquer dans ses paramètres, et la navigation privée les bloque par défaut.
Non. Le cookie _fbp est un cookie interne : le pixel le dépose sur le domaine de votre boutique, et Meta indique une durée de vie de 90 jours. Safari peut toutefois l’effacer plus tôt, après sept jours sans interaction avec votre site, parce qu’il est créé par un script.
L’API Conversions de Meta est-elle payante ?
Non, si elle passe par l’intégration de votre plateforme : Meta indique que sur Shopify, WooCommerce, Wix ou BigCommerce, elle se configure gratuitement en quelques clics. La version activée par Meta depuis le Gestionnaire d’évènements est elle aussi gratuite. Une intégration directe coûte du développement, deux à quatre semaines selon Meta, et le prix d’un partenaire technique varie selon le partenaire.
Ce n’est pas son rôle. Meta précise que l’API Conversions n’est pas un moyen de contourner les règles de partage des données, comme l’App Tracking Transparency d’iOS ou la directive ePrivacy. Elle sert à rattraper les achats que le navigateur perd en route, par exemple à cause d’un bloqueur de publicité ou d’une page qui ne charge pas.